Cyberdiplomatie européenne : l’Estonie, laboratoire de la résilience cyber. Entretien avec M Cvetko
L’environnement stratégique européen se caractérise en 2026 par une forte instabilité géopolitique internationale, une dépendance transatlantique persistante et une recomposition des alliances multilatérales, couplée à une instabilité de l’OTAN. Dans ce contexte, les attaques sous le seuil se multiplient et contribuent à redéfinir les formes contemporaines de la conflictualité, en particulier la guerre hybride, depuis ces cinq dernières années. Face à cette évolution, l’Union européenne et l’OTAN cherchent à renforcer leur coopération en matière de cyberdéfense et de recherche. L’Estonie, marquée par les cyberattaques de 2007, s’est imposée comme l’une des principales entités européennes de recherche dans ce domaine. La décision d’accueillir le CCDCOE est un signal fort de la volonté politique de Tallinn de participer activement à la résilience cyber de demain. L’analyse qui suit s’enrichit des propos issus de l’entretien avec M. Cvetko.
Sous une forme originale, cet article présente à la fois une analyse et des segments d’un entretien avec M. Cvetko, placés entre guillemets et en italiques. Les autres passages sont de Maya Digard.
PARALLELEMENT à la montée en puissance des capacités cyber européennes, la coopération multilatérale s’est également renforcée. Des États de taille moyenne comme la Slovénie ou la Croatie ont ainsi choisi de mutualiser et d’interconnecter leurs capacités cyber, à savoir des centres d’entraînement, faisant le choix du partenariat plutôt que de la concurrence. Au fil des éditions, ces exercices ont progressivement renforcé la confiance entre les États participants, qui apprennent à coopérer et à partager des informations stratégiques dans un contexte de simulation. « Mais gagner la confiance de quelqu’un est bien plus difficile que de la perdre », souligne M. Cvetko. Le CCDCOE cherche ainsi à élargir la participation aux exercices Locked Shields et Crossed Swords afin d’encourager ce climat de confiance et de coopération. Le cyber est un domaine particulièrement coûteux en ressources humaines, techniques et surtout financières. Dans ce contexte, la mutualisation des capacités et le partage d’informations stratégiques favorisent non seulement la collaboration multilatérale, mais permettent également à des États disposant de moyens plus limités de renforcer leur posture de cyberdéfense. Aucun État, même puissant, ne possède à lui seul toutes les capacités nécessaires pour détecter, attribuer et répondre aux cyberattaques efficacement. Plus qu’un simple enjeu technologique, la cyberdéfense devient un exercice de confiance entre alliés, faisant de la coopération un véritable multiplicateur de capacités.
L’Estonie, point névralgique de la recherche sur la résilience cyber en Europe
Fondé en mai 2008 à l’initiative de l’Estonie, dans le sillage des cyberattaques russes de 2007, le CCDCOE est aujourd’hui un des principaux groupes de réflexion européens consacrés à la cyberdéfense et à la coopération internationale en la matière. L’Allemagne, l’Italie, la Lettonie, la Lituanie, la Slovaquie et l’Espagne comptent parmi les États fondateurs de cette initiative. Son influence s’étend bien au-delà des frontières européennes dans les domaines technologique, stratégique, juridique et militaire, contribuant au positionnement de l’Estonie comme pôle international de la recherche cyber. Le travail du Centre ne se limite pas aux exercices opérationnels, puisqu’il produit aussi de nombreux contenus doctrinaux. Le Manuel de Tallinn constitue aujourd’hui la principale référence doctrinale en matière de droit international appliqué aux opérations cyber, auquel s’ajoutent d’autres manuels à destination des décideurs militaires et politiques. Pour mieux comprendre le rôle joué par cette institution dans la cyberdiplomatie européenne, Martin Cvetko revient sur la nature de ses missions et de son fonctionnement.
Maya Digard (M.D.) : La situation géographique et géopolitique de l’Estonie l’a poussé à investir davantage pour sa défense et pour la sécurité internationale, mais comment est-elle parvenue à devenir un des pôles européens de recherche en cyberdéfense malgré ses capacités de financement limitées ? Quel rôle joue ce centre d’excellence cyber dans cette stratégie ?
Martin Cvetko (M.C.) : « Avant tout, il faut savoir que le CCDCOE n’est pas un centre de commande opérationnel, ni relève du commandement de l’OTAN, mais bien une entité de soutien à l’OTAN, il fait partie d’un vaste réseau mondial couvrant l’ensemble des champs d’expertise. Le centre situé à Tallinn rassemble 39 nations, à la fois membres et non membres de l’Organisation du Traité de l’Atlantique Nord, qui coopèrent dans un même lieu afin de produire des analyses stratégiques et de recommandations, qui sont ensuite enseignées dans les formations qui y sont dispensées. Les approches développées sont ensuite testées dans le cadre des exercices Locked Shields et Crossed Swords. Le premier se concentre principalement sur l’aspect défense, tandis que le second aborde la partie offensive.
En ce qui concerne l’avantage comparatif de l’Estonie, je dirais qu’un centre d’excellence a une valeur-ajoutée considérable en lui-même, surtout pour un pays comme l’Estonie, qui est un des plus digitalisés au monde. Avoir un centre d’excellence, c’est la plus-value de l’Estonie . C’est un signal fort qui montre qu’en cyberdiplomatie la volonté politique et les efforts pour mettre sur pied ce type d’organisation sont plus pertinents que la puissance économique ou la taille du pays. Dans le cyber, une action de petite ampleur peut avoir un effet considérable ; et faire moins, parfois, c’est faire plus. »
L’Estonie a su en quelques années tirer son épingle du jeu et s’imposer sur la scène européenne dans la recherche en cyberdéfense. Ses efforts s’inscrivent dans une dynamique plus large des nations qui s’emparent du sujet de la guerre dans le cyberespace, caractérisée par l’action conjointe d’acteurs étatiques et non étatiques visant à compromettre des réseaux ou des infrastructures informatiques pour perturber le fonctionnement d’un adversaire, compromettre les structures vitales, mener des opérations de désinformation, d’espionnage ou de sabotage. Sans se substituer aux formes conventionnelles de conflictualité, cette nouvelle dimension transforme les enjeux de défense et de sécurité des États.
Dans ce contexte, Tallinn a rapidement pris conscience de la nécessité de repenser ses interdépendances en termes de sécurité nationale. Si l’Union européenne dispose d’instruments économiques et juridiques contraignants, tels que les sanctions économiques, le gel des avoirs ou les restrictions d’accès aux marchés, ces outils produisent des effets à moyen et long terme, ne répondant pas à l’urgence opérationnelle que peuvent représenter certaines cyberattaques. Pour les États confrontés quotidiennement à cette menace, comme le sont les pays d’Europe de l’Est, la priorité réside dans le développement des capacités de prévention, de détection et de réponse. Exposés depuis 2007 à une pression constante, plusieurs de ces États ont fait le choix d’investir dans leurs capacités nationales tout en renforçant la coopération internationale. La création du CCDCOE illustre cette stratégie : sans se substituer aux instruments de l’UE, il complète l’action de cette dernière en apportant une expertise sous l’égide de l’OTAN.
Cette stratégie produit aujourd’hui des résultats tangibles : l’édition 2026 de Locked Shields a réuni plus de 4 500 experts internationaux venus confronter leurs stratégies à un scénario opérationnel, faisant de l’exercice le wargame cyber le plus important au monde. Au-delà de l’entrainement des équipes participantes, ces exercices constituent un véritable laboratoire d’expérimentation pour le centre, qui peut évaluer les doctrines et les outils développés par les chercheurs : « c’est un éternel cercle de recherche et de mise en application » ajoute M. Cvetko. L’activité du CCDCOE ne se limite pas aux exercices opérationnels, mais s’articule aussi autour de conférences clés telles que la Cycon, qui a réuni plus de 800 experts internationaux lors de sa dernière édition. Chercheurs, responsables politiques et militaires, ainsi que représentants des différents secteurs, y confrontent leurs analyses, faisant de Tallinn un lieu incontournable de la réflexion stratégique sur la cyberdéfense et la cyberdiplomatie, selon le chercheur.
L’assistance cyber au sein de l’OTAN : les mécanismes à l’épreuve de l’attribution
Si le CCDCOE constitue un acteur majeur du milieu de la cyberdéfense, il n’a ni pouvoir décisionnel ni capacité opérationnelle. La réponse aux cyberattaques relève en effet des mécanismes propres à l’OTAN, qui articulent assistance volontaire, consultation politique et défense collective. À condition de pouvoir attribuer l’attaque avec un degré de certitude suffisant, un enjeu qui reste au cœur de la cyberdéfense contemporaine.
M.D. : L’article 5, clause de défense collective de l’OTAN, est désormais applicable aux cyberattaques, sans jamais avoir été invoqué. Quels mécanismes permettent aux États alliés de solliciter une assistance, et quelle place occupe l’attribution dans ce processus ? »
M.C. : « En effet l’article 5 n’a jamais été utilisé pour le cyber, l’article 4 est celui qui est le plus susceptible d’être mobilisé. Il met en place une consultation et un dialogue entre pays alliés, quand un de ces derniers se sent menacé dans son intégrité territoriale, son indépendance politique ou sa sécurité nationale. Mais même avant l’article 4, d’autres mécanismes peuvent être activés par les États , comme le VCISC (Virtual Cyber Incident Support Capability) qui complète le dispositif SCEPVA (Sovereign Cyber Effects Provided Voluntarily by Allies). Lorsqu’un pays membre est menacé par des activités cyber malveillantes, il lui revient de décider s’il souhaite l’activer ; la liste des nations qui l’ont utilisé est par ailleurs confidentielle. Après que la demande ait été effectuée, elle est communiquée aux organisations otaniennes qui coordonnent la réponse, que ce soient une réponse immédiate, des techniques de détournement des logiciels malveillants, du partage de renseignements cyber ou de la remise sur pied du système de soutien stratégique. D’où l’intérêt du mécanisme VCISC : il permet une réponse et un soutien aux États, avant même que les articles 4 et 5 ne puissent être évoqués, puisqu’ils nécessitent un élément fondamental : l’attribution.
D’un point de vue géostratégique, l’attribution est la partie la plus contentieuse de la cyberdéfense : il ne suffit pas d’avoir l’attribution technique, c’est-à-dire d’où vient la menace lorsqu’elle apparaît sur notre plateforme CTI (Cyber Threat Intelligence), mais bien qui a ordonné l’attaque. L’attribution ne repose pas uniquement sur des éléments techniques, c’est aussi une rencontre entre volonté politique, apports juridiques, techniques et mobilise l’ensemble des acteurs décisionnaires. Le domaine cyber reste assez ambigu en matière d’attribution. »
Au-delà des mécanismes de réponse et d’assistance à la disposition des pays membres de l’OTAN, un élément conditionne l’ensemble de la réponse collective : l’attribution. Dans le cyberespace, identifier l’origine d’une attaque ne suffit pas à justifier une réponse militaire ou politique, ce qui explique pourquoi les mécanismes de consultation et d’assistance sont privilégiés à l’invocation des articles 4 et 5.
OTAN et Union européenne : deux architectures complémentaires de la cyberdéfense
Cette coopération entre pays de l’Alliance doit cependant surmonter les difficultés propres aux organisations multinationales. Les États membres présentent des niveaux de maturité différents en matière de cyberdéfense. Ces écarts se reflètent aussi bien dans les capacités techniques, que les infrastructures de renseignement, l’expertise opérationnelle, les capacités de renseignement permettant un accès aux systèmes adverses ou encore les mécanismes institutionnels de coordination interagences. À cela s’ajoute la culture stratégique propre à chaque État, qui influence la perception des menaces et le niveau de risque qu’il est prêt à accepter. Concilier ces points de vue et ces outils de décision stratégique constitue un réel défi, que le CCDCOE s’efforce de relever. Le CCDCOE contribue ainsi à réduire ces écarts en offrant un espace commun d’expérimentation et de dialogue stratégique interalliés. Martin Cvetko nous éclaire sur les solutions en place pour surmonter ce défi de coopération en cyber.
M.D. : Les États ont à leur disposition de multiples mécanismes afin de faire face aux menaces hybrides grandissantes. Cependant, ces derniers -dont SCEPVA- reposent sur une volonté de coopération initiale. Etant donnée la nature volontaire de cette architecture, de quelles voies de recours les pays membres de l’OTAN disposent-ils pour pallier à ses limites et assurer un niveau minimal de réponse collective au sein de l’Alliance ?
M.C. : « C’est comme le Fight Club : tout le monde sait que le mécanisme SCEPVA existe, que le CyOC (Cyberspace Operation Center) le coordonne et les pays membres de l’OTAN savent comment l’invoquer, mais personne n’en parle. Le caractère volontaire du mécanisme constitue sa principale limite, puisque chaque État demeure libre de répondre ou non à une demande d’assistance, qui reste à ce jour sans solution -que l’on puisse divulguer du moins- face à ses vulnérabilités. Néanmoins, ce que l’on peut dire, c’est que lorsqu’une demande d’assistance parvient au CyOC et qu’un Etat est prêt à apporter une solution stratégique de défense, les règles d’engagement dictent que la réponse demeure entièrement dans le périmètre opérationnel de la nation de soutien. »
Si les mécanismes de l’OTAN reposent majoritairement sur la solidarité entre Alliés, leur efficacité dépend en pratique de la volonté politique des États de contribuer à une réponse collective. Face à cela, l’Union européenne mobilise des leviers juridiques et économiques, qui viennent compléter cette première organisation, une complémentarité qui apparaît dès lors comme un élément central de la cyberdéfense européenne.
M.D. : L’UE cherche à développer ses ambitions cyber à travers différents programmes et financements, alors que l’OTAN continue avec sa propre doctrine cyber, de quelle façon analysez-vous la complémentarité qui existe entre les deux organisations, ainsi que ses failles en matière d’efficacité ?
M.C. : « Complémentaires, c’est exactement ce qu’elles sont, donc il est nécessaire de prendre en compte les particularités de chaque alliance, qui ont des approches et des mécanismes cyber divergents. La force de l’UE réside dans ses leviers économiques et légaux, mobilisés activement par ses membres, qui ont donné lieu au NIS 2, au Cyber resilience Act, à l’AI act, ou encore au Cyber solidarity Act, pour en nommer quelques-uns. Ces derniers appuient la collaboration dans le cadre des agences européennes telles que l’ENISA (European Union Agency for Cybersecurity), qui soutiennent indirectement les actions cyber. Cependant, là où l’action européenne se contente d’actions politiques et économiques, l’OTAN dispose d’une structure militaire, d’une défense collective, de planification militaire et de dissuasion politique. Bien que les alliances aient des champs d’action différents, il n’y a pas de vulnérabilité en soi dans cette complémentarité, mais plutôt des défis -communs à toutes les organisations de ce genre- qu’il nous sont donnés de surmonter, dans un environnement qui est en constante évolution . »
Aucune des deux organisations ne dispose, à elle seule, de l’ensemble des instruments nécessaires pour répondre aux cybermenaces contemporaines. Là où l’Union européenne permet un dialogue collectif établi, qui débouche sur la mobilisation des leviers réglementaires, économiques et industriels, l’OTAN apporte une capacité de planification militaire, de coordination opérationnelle et de dissuasion.
Entre secret, confiance et coopération : les défis de la cyberdiplomatie
Aussi bien au sein des pays membres de l’Union européenne que des pays alliés de l’OTAN, le développement des capacités cyber soulève une tension entre efficacité opérationnelle et transparence informationnelle. Les États doivent donc trouver un équilibre entre coopération et maintien des intérêts de souveraineté nationale : « dans le cyber, ne pas savoir ce que possède l’ennemi a un plus grand pouvoir de dissuasion que le contraire, d’où l’importance du secret qui entoure ces mécanismes » nous dit Martin Cvetko. Même si aucune utilisation du processus SCEPVA n’a pu être confirmée publiquement, le centre tâche d’en tester l’efficacité à travers ses wargames, en l’appliquant à un contexte d’alliance multinationale.
M.D. : « Comment les pays, et les experts en cyber peuvent-ils naviguer à travers les tensions qui existent entre la nécessité de maintenir la crédibilité d’une attribution commune -nécessitant une certaine transparence et un consensus- et la protection des sources, ainsi que les méthodes d’évaluation des menaces, qui dépendent de chaque nation ? »
M.C. : « La notion clé dans la collaboration cyber, c’est la relation de confiance. D’autant plus dans un environnement diplomatique qui voit les alliances évoluer plutôt que changer. Le partage d’informations classifiées se fait majoritairement à travers des alliances régionales ou bilatérales, et se développe d’autant plus par des plateformes numériques comme MISP (Malware Information Sharing Platform) qui permettent une division des canaux d’échanges par secteur, région, nation ou encore domaine. Ce type de communauté repose sur la confiance entre pays alliés, qui partagent leurs informations en fonction de leur confiance et non de la classification suivant le protocole TLP (Trafic Light Protocol), qui définit les modalités de leur diffusion. Le but de MISP est de favoriser la collaboration cyber internationale, tout en mettant en relation les acteurs des secteurs public et privé, ainsi que les États. Le rôle de ces plateformes sera cependant amené à jouer un rôle croissant dans la coopération cyber internationale et dans le partage d’informations stratégiques. »
Si les mécanismes diplomatiques sont des éléments-clés de la cyberdiplomatie, une relation de confiance entre États prime, et constitue une réelle capacité stratégique à développer au même titre que les capacités opérationnelles. Celle-ci repose sur des relations humaines construites dans la durée, par volonté politique, mais aussi par habitude de collaboration militaire notamment.
M.D. : La relation de confiance entre pays est un élément-clé sur lequel se fonde la cyberdiplomatie. De quelle façon appréhendez-vous la mise en place de cette relation de confiance et quelles recommandations stratégiques donneriez-vous pour les pays qui souhaiteraient approfondir cette coopération ?
M.C. : « Il est vrai qu’on se concentre souvent sur la coopération entre pays dans la cyberdiplomatie, mais on oublie souvent que la relation de confiance commence au niveau individuel. La base de la confiance est très simple : si un service est de qualité et qu’il est rémunéré, alors vous avez une relation de confiance, c’est aussi simple que ça. C’est en travaillant sur ce point que les exercices comme Locked Shields resserrent les liens entre nations, parce qu’elles constituent des équipes par choix, par intérêt ou tout simplement par hasard, puis apprennent à collaborer avec leurs coéquipiers. Mais le principal est de prendre du plaisir tout en créant des relations humaines entre participants. Lorsqu’un Etat est victime d’une cyberattaque, partager cette information à ses alliés leur permet de se préparer et de renforcer leurs propres défenses, sans toutefois compromettre son intelligence stratégique. Les ressources en cyber ne sont pas infinies et cette coopération, non seulement crée des liens de confiance entre les pays, mais permet aussi des économies d’échelle, dans une relation donnant-donnant. Bien que la nature et le niveau d’information partagée relève d’une décision politique et diplomatique, la confiance qui rend cet échange possible est un processus avant tout interpersonnel . »
Ce qui transparaît, c’est la dépendance de la cyberdéfense sur la maîtrise et le partage de l’information, et non pas uniquement sur des capacités techniques. Le travail mené par le CCDCOE, mais aussi la volonté des alliés de collaborer, détermine ce qui est fait et est faisable en matière de réponse collective.
M.D. : Comment imaginez-vous le futur de la cyberdiplomatie européenne ? Pensez-vous que le multilatéralisme, cet effort de maintenir le dialogue entre pays, va être capable de répondre sur le long terme aux défis du cyberespace ?
M.C. : « Aucune idée, tout dépend des conséquences sur le pays sanctionné de l’usage des leviers économiques et politiques. La question de l’attribution reste l’élément qui déterminera l’évolution des politiques internationales et de la cyberdiplomatie in fine. En bref, oui cela peut fonctionner, mais la réalité sur le terrain, de mon expérience, c’est que le contexte international est en constante évolution, et doit rassembler tous les secteurs. Ce que notre Centre cherche à mettre en avant sont les aspects de coopération entre tous les secteurs, aussi bien horizontalement que verticalement. Les uns ne peuvent fonctionner sans les autres, et la rencontre de ces milieux permet d’avoir une analyse la plus complète possible. Pour moi, le multilatéralisme et la cyberdiplomatie, cela devrait, et cela doit marcher . »
*
À travers les propos de Martin Cvetko, chercheur au CCDCOE, il apparaît que la cyberdiplomatie ne peut reposer sur les seules capacités technologiques et militaires. Elle suppose également un dialogue permanent entre les chercheurs, les acteurs publics, le secteur privés ainsi que les décideurs politiques et militaires – une approche qui mobilise l’ensemble de la société -, afin de confronter les approches et renforcer collectivement la résilience cyber. Une nécessité que l’Estonie a bien compris, puisqu’elle a su faire de cette logique un véritable choix stratégique. En créant le centre d’excellence cyber à Tallinn, elle a établi un lieu privilégié d’échanges et de recherche, où s’élaborent doctrines, exercices et coopération internationale. Dans un environnement marqué par la complexité qui entoure l’attribution, les impératifs de confidentialité et les enjeux de sécurité nationale, le Centre contribue à rapprocher des partenaires confrontés à des défis communs, tout en renforçant leur capacité d’agir collectivement. Au-delà des mécanismes institutionnels, cet entretien met finalement en lumière une idée centrale : la cyberdiplomatie est avant tout une diplomatie de la confiance, qui apparaît comme une nécessité incontournable pour les États.
Copyright Novembre 2026-Cvetko-Digard/Diploweb.com
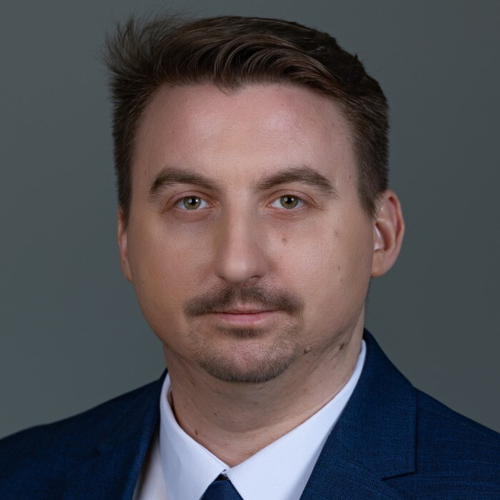
Martin Cvetko s’exprime en son nom propre. Il est spécialiste militaire senior des Forces armées slovènes, chercheur en stratégie cyber au NATO Cooperative Cyber Defence Centre of Excellence (CCDCOE), à Tallinn (Estonie), où il est détaché. Premier diplômé d’un master en cybersécurité en Slovénie, il est spécialiste du renseignement sur les cybermenaces et coordinateur des capacités de recherche en cyber-renseignement. Il intervient dans des exercices internationaux comme Locked Shields et lors de conférences comme la CyCon, l’un des principaux rendez-vous internationaux consacrés aux enjeux cyber. Les propos recueillis auprès de M. Martin Cvetko sont exprimés à titre personnel, en sa qualité de chercheur et ne représentent ni la position du CCDCOE, ni celle de l’OTAN, ni celle d’aucune autre organisation.
Les propos ont été recueillis et traduits de l’anglais pour Diploweb.com par Maya Digard, étudiante en Master 2 de relations internationales AGIR (Analyse et gouvernance des ressources et des risques) à Sciences Po Rennes.
Copyright DIPLOWEB sauf mention contraire
Citation / Quotation
Auteur / Author : ,
Date de publication / Date of publication : 15 novembre 2026
Titre de l'article / Article title : Cyberdiplomatie européenne : l’Estonie, laboratoire de la résilience cyber. Entretien avec M Cvetko
Chapeau / Header :
L’environnement stratégique européen se caractérise en 2026 par une forte instabilité géopolitique internationale, une dépendance transatlantique persistante et une recomposition des alliances multilatérales, couplée à une instabilité de l’OTAN. Dans ce contexte, les attaques sous le seuil se multiplient et contribuent à redéfinir les formes contemporaines de la conflictualité, en particulier la guerre hybride, depuis ces cinq dernières années. Face à cette évolution, l’Union européenne et l’OTAN cherchent à renforcer leur coopération en matière de cyberdéfense et de recherche. L’Estonie, marquée par les cyberattaques de 2007, s’est imposée comme l’une des principales entités européennes de recherche dans ce domaine. La décision d’accueillir le CCDCOE est un signal fort de la volonté politique de Tallinn de participer activement à la résilience cyber de demain. L’analyse qui suit s’enrichit des propos issus de l’entretien avec M. Cvetko.
Sous une forme originale, cet article présente à la fois une analyse et des segments d’un entretien avec M. Cvetko, placés entre guillemets et en italiques. Les autres passages sont de Maya Digard.
Adresse internet / URL : https://www.diploweb.com/spip.php?article2867
© Diploweb.com. sauf mention contraire.